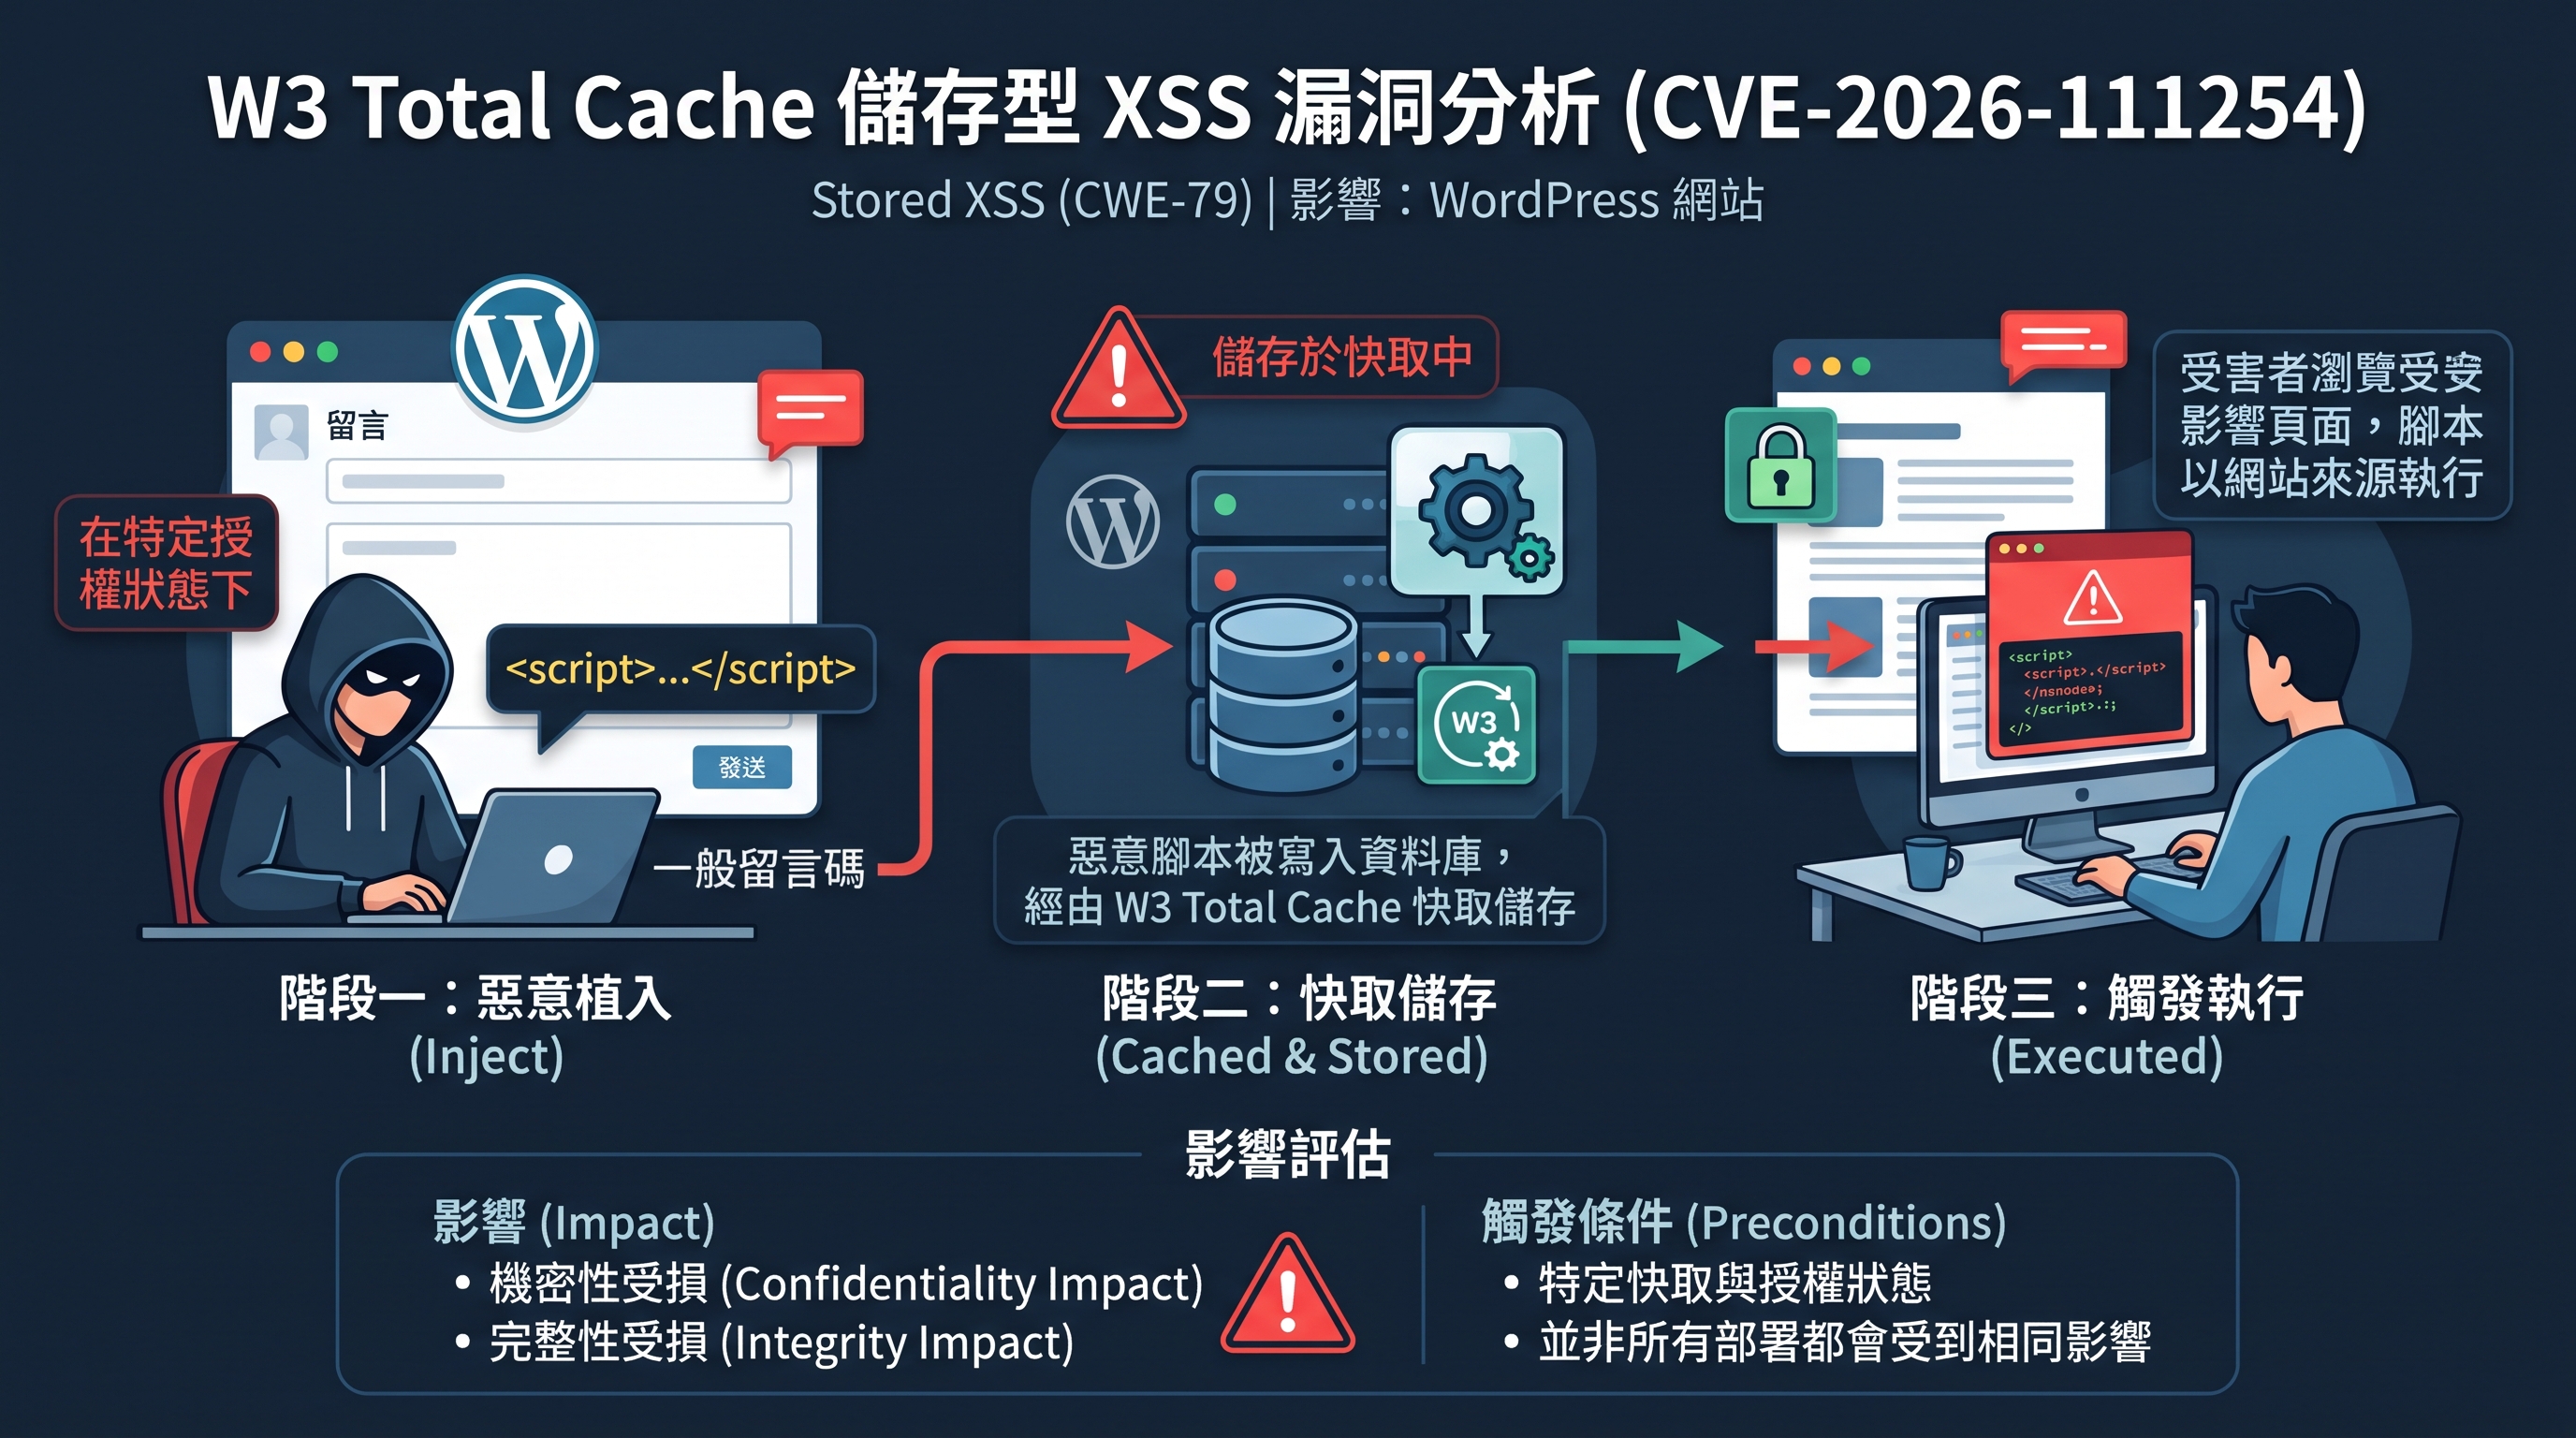
CVE-2026-111254:W3 Total Cache 儲存型 XSS
攻擊者可將任意網頁腳本內容存入留言;在符合快取條件並有使用者瀏覽受影響頁面時,腳本可能以網站來源執行,造成低度機密性與完整性影響。漏洞是否成功取決於特定授權及快取狀態。
攻擊者可將任意網頁腳本內容存入留言;在符合快取條件並有使用者瀏覽受影響頁面時,腳本可能以網站來源執行,造成低度機密性與完整性影響。漏洞是否成功取決於特定授權及快取狀態。
熱門嵌入式 HTTP 函式庫 ESPAsyncWebServer 被揭露 CVE-2026-54571,multipart 解析器的 8-bit 計數器溢位,可讓遠端攻擊者免驗證觸發 ESP32/ESP8266 看門狗重開,請盡速升級至 3.11.1。